SSL 证书过期后,浏览器会先报证书已过期,不会继续用旧证书正常访问。要恢复正常使用,正确顺序是:先确认是哪一层在报过期(浏览器、反向代理、应用服务、CDN 或负载均衡),再检查证书文件、配置引用和到期时间,替换证书后重载服务,最后用命令行和浏览器双重验证。不要一上来就重启整台机器,也不要把“忽略证书警告”当成解决方案。
处理 SSL 证书过期的关键不是“换一张证书”本身,而是先定位报错发生在哪一层。常见情况是证书已经换了但服务没重载,或反向代理和后端各有一张证书、只换了一处。建议先看浏览器证书详情的到期时间,再在服务器上核对证书文件和配置引用路径是否一致,替换后执行一次配置检查再重载,最后用 openssl 和浏览器确认实际下发的证书已经更新。适用范围是自建 Nginx、Apache、Caddy 等常见部署;云厂商托管证书需以控制台实际字段为准。
SSL证书过期先定位在哪一层
同一句“证书过期”,可能来自完全不同的位置。先判断是哪一层在终止 TLS,能避免在错误的地方反复改配置。
- 浏览器直连的应用服务:应用自己持有证书,比如 Node、Java、Python 服务直接监听 443。检查方式是看服务启动参数里引用的证书路径,以及该文件的实际到期时间。
- 反向代理层:Nginx、Apache、Caddy 在前面终止 TLS,后端走 HTTP。浏览器看到的是代理层证书,所以要检查代理配置里 ssl_certificate 指向的文件,而不是后端应用。
- CDN 或负载均衡层:域名解析到云厂商的加速或负载均衡服务,证书可能在控制台上传和管理。这类情况在服务器上找不到证书文件是正常的,需要登录对应控制台查看证书绑定状态。
- 客户端或内部调用方:服务之间互相调用时报证书过期,问题可能在调用方信任的 CA 链,而不在服务端证书本身。检查调用方日志里的具体报错文本,区分“证书过期”和“证书链不完整”。
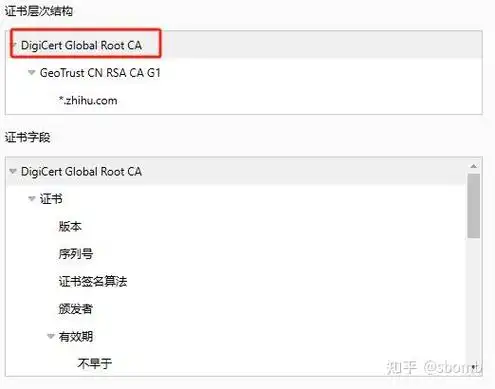
判断依据很简单:用浏览器打开域名,点开地址栏的证书信息,看到期时间和签发者;再和服务器上证书文件的实际内容比对。两者不一致,说明你改的不是浏览器实际拿到的那一层。
SSL证书过期:先看这四个位置
按下面四个位置依次看,基本能覆盖大多数自建部署的排查需求。路径以常见发行版默认值为例,实际以你的环境为准。
- 证书文件本身的到期时间。用命令直接读文件,不依赖配置:
如果这里显示已过期,说明文件本身需要更换;如果显示未过期,继续看下一个位置。openssl x509 -in /etc/nginx/ssl/example.com.crt -noout -dates -subject # 输出里 notAfter 就是到期时间,subject 确认域名是否匹配 - 配置项里引用的路径。确认服务实际加载的是哪个文件:
重点看路径是否指向刚才检查的那个文件,有没有指向旧的备份文件或默认的自签证书。# Nginx grep -rn "ssl_certificate" /etc/nginx/ # Apache grep -rn "SSLCertificateFile" /etc/apache2/ /etc/httpd/ 2>/dev/null - 服务日志里的实际报错。不要只看“相关日志”,直接定位:
日志里如果出现 certificate has expired,说明进程加载的证书确实过期;如果出现 no such file,则是路径写错。# Nginx 默认错误日志 tail -n 100 /var/log/nginx/error.log # 用 systemd 管理的服务 journalctl -u nginx --since "30 min ago" | grep -i ssl - 控制台面板字段。如果用了云负载均衡、CDN 或面板类工具,登录对应控制台查看证书列表的到期时间和绑定域名。证书上传后还需要确认已绑定到正确的监听端口或域名,只上传不绑定不会生效。
SSL证书过期:按可能性从高到低排除
下面按常见程度排序,每一项都给出能确认或排除它的动作。
- 证书文件已过期但没替换。确认动作:执行上面的 openssl 命令看 notAfter。处理:从证书签发方重新签发或续期,把新证书和私钥放到配置文件引用的路径。
- 换了证书但服务没有重载。这是很常见的一类。确认动作:对比证书文件的修改时间和进程启动时间,或直接看浏览器拿到的证书是否还是旧的。处理:先做配置检查再重载:
不要用 restart 代替 reload,除非确认 reload 失败。nginx -t && nginx -s reload # Apache apachectl configtest && systemctl reload apache2 - 只换了证书没带上中间证书链。确认动作:用下面的命令看服务实际下发的证书链,如果只有叶子证书没有中间证书,部分客户端会报错:
处理:把中间证书按“服务器证书 + 中间证书”的顺序合并到同一个文件里再引用。openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null - 多台机器或两层入口只改了一处。确认动作:逐个节点用 openssl 直连检查,或检查负载均衡后端的每台机器。处理:把所有实际终止 TLS 的节点都更新,包括备用节点。
- 客户端缓存了旧证书。确认动作:换一个浏览器或无痕窗口访问,或换网络环境测试。处理:一般等待缓存过期即可,服务端不需要额外改动。
SSL证书过期:改完怎么确认真的解决了
不要只看浏览器不再报警。服务端和客户端两侧都要验证,并且观察一段时间。
先在服务器本机确认实际下发的证书:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null \
  | openssl x509 -noout -dates -subject -issuer
输出的 notAfter 应该是新的到期时间,subject 和 issuer 要和预期一致。再检查证书链是否完整,可以在命令后加 -verify_return_error 观察返回结果。最后用浏览器打开页面,点开证书详情核对到期时间,并在手机等另一台设备上访问一次。
观察时间上,建议至少覆盖一次完整的服务重载和一段业务访问高峰。如果用的是自动续期工具,还要确认定时任务已执行过一次,避免下次到期再出现同样问题。
回滚办法要提前留好:替换证书前,把旧的证书和私钥文件复制一份并记录原配置路径,例如 cp example.com.crt example.com.crt.bak。新证书验证失败时,把备份文件恢复原文件名,再执行一次 nginx -t && nginx -s reload,浏览器确认恢复到旧证书即可。注意旧证书本身已过期,回滚只是为了让服务先按已知状态运行,后续仍需重新签发有效证书。
还有一个容易踩的坑:续期脚本只更新了文件但没有触发重载,或者续期后文件权限变化导致服务读取失败。可以在续期后加一步 reload 并检查日志,确认进程没有报错。不同工具的续期钩子配置位置不一样,需要结合你实际使用的客户端查它的配置说明和日志输出位置。