搜「容器化部署流程是什么样的」的人,多数是在某个环节卡住了:镜像构建能跑,但不知道推到哪、怎么让目标机器拿到新版本、回滚按什么顺序做。容器化部署流程通常指从代码提交到容器在目标环境运行并可回退的一整条可重复路径,核心动作是构建镜像、推送镜像仓库、在目标环境拉取并替换实例、确认健康状态、保留可回滚版本。它只在你已经有可用的镜像仓库和目标运行环境时才成立;判断依据以实际命令、容器日志、镜像 tag 和面板字段为准,不以流程图为准。
容器化部署流程不是一份架构图,而是一条能重复执行、能看出失败点的路径:构建出带明确 tag 的镜像,推到仓库,目标环境按 tag 拉取并用新容器替换旧容器,健康检查通过才算完成,旧镜像或旧容器保留到确认无误。适用场景是有镜像仓库和可编排容器的环境;如果只是单机跑一个进程,或人没有拉取镜像与查看容器日志的权限,强行套流程只会增加故障面。验证方式是每次部署后能说清镜像 tag、容器状态和日志位置。
容器化部署流程到底指什么
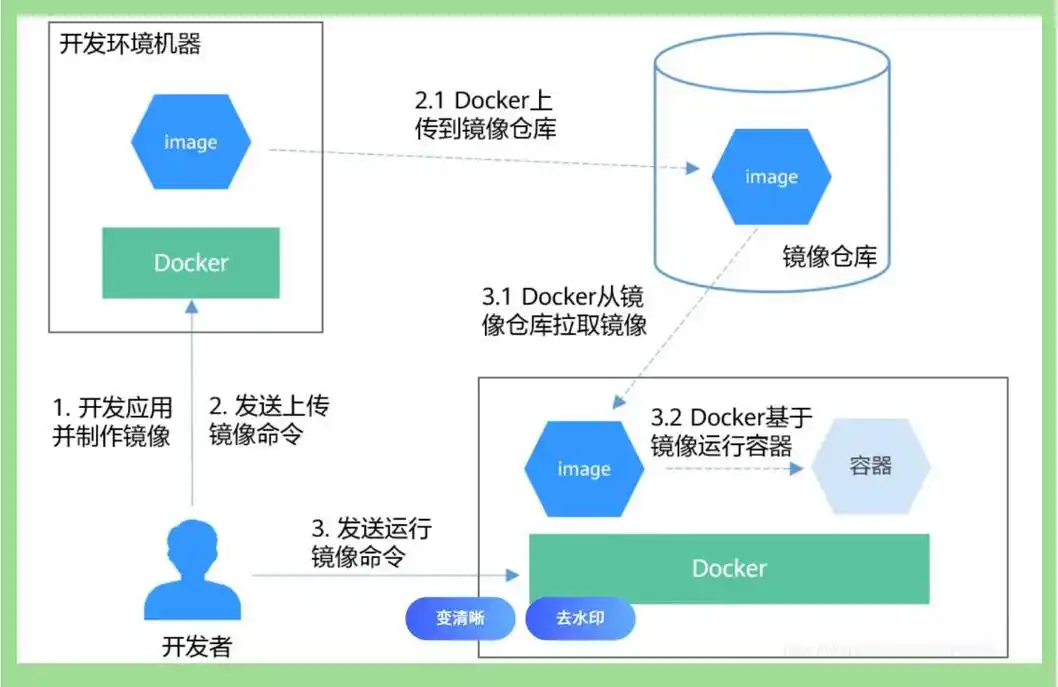
把它拆成能核对的动作更清楚。下面这段是最小骨架,按你的仓库地址、镜像名和端口替换后可以直接在目标机器上执行,用于验证「拉取新镜像并替换旧容器」这一段是否跑得通:
# 1. 构建并打上可追溯的 tag(在构建机上执行)
docker build -t registry.example.com/app:2024xxxx-01 .

# 2. 推送镜像
docker push registry.example.com/app:2024xxxx-01

# 3. 在目标机器拉取并替换(旧容器先改名保留,便于回滚)
docker pull registry.example.com/app:2024xxxx-01
docker rename app app_old
docker run -d --name app -p 8080:8080 registry.example.com/app:2024xxxx-01

# 4. 看状态和日志,确认不是启动即退出
docker ps -a --filter name=app
docker logs --tail 100 app
这段命令覆盖了流程里最容易出问题的两个点:tag 是否唯一可追溯,以及新容器是否稳定运行而不是反复重启。日志位置在这条路径上就是 docker logs,编排环境里通常是 kubectl logs <pod> 或面板上对应工作负载的日志页。第三步的健康检查如果依赖 HTTP 探针,要确认探针路径和端口与应用实际监听一致;不同版本、不同仓库的路径和字段需要结合环境确认,查的位置是镜像仓库页面和控制台的工作负载详情,而不是凭记忆。
容器化部署流程和哪几个说法容易混
几个说法名字接近,成因不同,混在一起会导致排查方向跑偏:
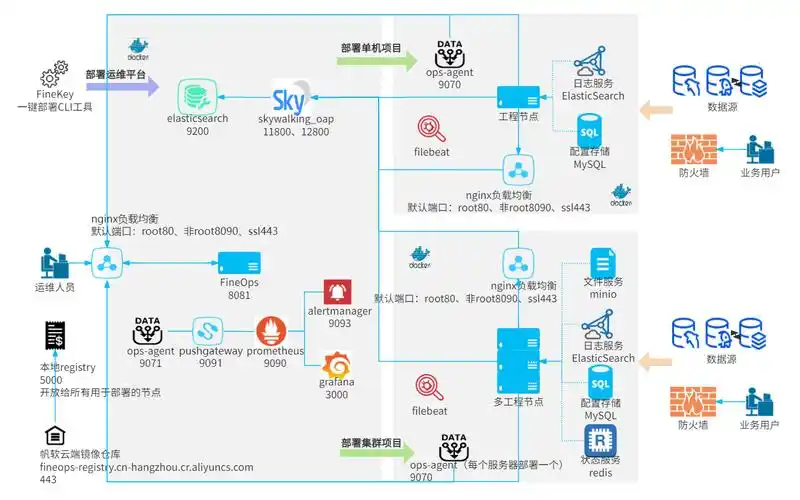
- 容器化部署流程与 CI/CD 流水线:流水线是自动执行流程的工具,流程本身是动作顺序。一眼分辨:如果部署能手动跑通但流水线失败,问题在流水线配置;如果手动也失败,问题在流程中的某个动作。
- 容器化部署流程与镜像构建:构建只是第一步。一眼分辨:
docker build成功但目标环境起不来,多半是配置、端口、依赖挂载或环境变量差异,不是构建问题。 - 容器化部署流程与编排调度:编排负责把容器放到哪台机器、扩几个副本。一眼分辨:单机
docker run能跑、换成编排后起不来,先看调度事件和资源限制,而不是回头改镜像。 - 容器化部署流程与配置管理:配置变更不需要重新构建镜像时,属于配置层,不该每次都走完整构建推送。
判断顺序建议是:先确认镜像是否推送成功且 tag 正确,再看目标环境能否拉取,再看容器状态与日志,最后才看编排调度和网络。跳步排查往往会在错误的方向上耗时。
什么情况其实用不上容器化部署流程
不是所有场景都值得引入这条路径。如果只是单台机器上跑一个常驻进程、没有多环境一致性要求、也没有镜像仓库可用,直接部署二进制或用系统服务管理更省事,排障时也少一层。判断依据可以看这几条:是否需要多环境保持一致、是否需要快速回滚到上一个版本、是否有可用的镜像仓库和拉取权限、维护者是否熟悉容器日志与状态排查。规模很小、变更很少、人员对容器不熟悉时,先把应用打包和启动脚本做扎实,比搭一套流程更稳。
另一个常见门槛是权限:如果拉取私有镜像需要凭据而当前账号没有配置,流程会在拉取那一步卡住,这时要么补凭据,要么改用其他分发方式,不要在生产路径上临时塞一个不透明的旁路。具体凭据配置方式随仓库和运行环境不同,需要结合环境确认,查的位置是仓库的访问设置页和目标机器的登录配置。
容器化部署流程:三个动作确认你真的搞懂了
动作一:用固定 tag 完成一次构建、推送、拉取。预期结果是目标机器上的镜像 ID 与构建机一致。结果不同意味着:拉取到的不是同一个镜像,先查 tag 是否写错或仓库是否缓存了旧层;拉取失败则看凭据和网络可达性。
动作二:替换容器后观察状态与日志一段时间。预期结果是容器状态持续为运行中,日志里没有启动即退出的报错。结果不同意味着:反复重启通常是启动命令或依赖配置问题;状态正常但请求不通,则要把排查方向转到端口映射、探针路径或上游转发。
动作三:手动回滚到上一个镜像。预期结果是用旧 tag 重新启动后服务恢复到变更前状态。结果不同意味着:如果旧容器或旧镜像已被清理,说明流程里缺少保留可回滚版本的环节,需要在下一次部署前补上,而不是等出事再找。
最容易踩的坑是用可变 tag 部署,比如每次覆盖同一个标签。出了问题无法确定当前运行的是哪次构建产物,也无法干净回滚。稳妥做法是每次构建带唯一 tag,保留最近若干个版本,部署时显式指定 tag;具体保留数量结合磁盘容量和仓库策略确认。