搜「HTTPS和HTTP的主要区别」的人,多数不是想听加密原理,而是卡在一个具体判断上:手上这个域名该不该上证书、上了之后哪里会变慢、内网服务用 HTTP 会不会出事。先给一句能落地的判断:两者的差别不止是“加密”,而是服务监听端口、证书校验、中间设备可见性、缓存与性能开销这一整条链路的差别;判断顺序建议是先看流量是否出公网,再看是否传输凭据或隐私数据,最后才比较性能和运维成本。
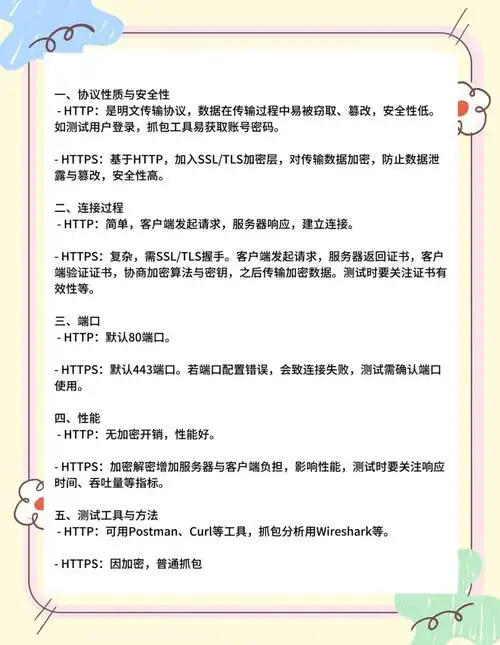
HTTP 明文传输,HTTPS 在 TCP 之上加 TLS 做加密与身份校验。判断方式:浏览器地址栏协议、curl -I 看 URL 与响应、服务端监听端口和证书配置。适用场景:公网、带登录或支付、需要防篡改的接口用 HTTPS;纯内网、无凭据的调试接口可先保留 HTTP,但要限定监听地址。操作动作:先在预发环境换协议跑一遍,再看日志、延迟和中间设备是否解包。风险边界:上 HTTPS 不等于安全,证书校验、TLS 版本和私钥保管不到位仍会出问题。
HTTP和HTTPS:各自站在什么位置
HTTP 是应用层明文协议,定位是“把请求和响应搬过去”,擅长无需身份校验的场景:本机调试、容器内健康检查、内网无凭据的只读接口。它的可核对口径很直接:服务端监听 80 端口,抓包能看到完整请求行和头部,用 curl -v http://host/ 就能看到明文报文。
HTTPS 是 HTTP 报文放进 TLS 通道里传输,定位是“在不可信网络上建立可信通道”,擅长公网访问、登录、支付、带 Cookie 的会话。可核对口径有两处:一是服务端监听 443 并在 TLS 握手时出示证书,用 openssl s_client -connect host:443 -servername host 能看到证书链和协商的协议版本;二是用 curl -vI https://host/ 看是否完成 TLS 握手、证书是否校验通过。
两者的位置差异不在“谁更先进”,而在信任边界:HTTP 默认假设链路可信,HTTPS 默认假设链路不可信,所以要把身份和加密补上。链路是否可信,通常由部署环境决定,不能只凭端口号判断。
HTTP和HTTPS:性能、成本、运维、上手四个口径分开比
性能。HTTPS 多出 TLS 握手和加解密开销,首字节时间通常比 HTTP 慢一点,主要慢在新建连接;长连接复用后差距会缩小。怎么量:用 curl -o /dev/null -s -w 'dns=%{time_namelookup} connect=%{time_connect} tls=%{time_appconnect} ttfb=%{time_starttransfer}\n' URL 分别对 http 和 https 打点,重点看 time_appconnect 与 time_starttransfer 的差值。注意这是单次请求的粗测,不能直接当容量结论。
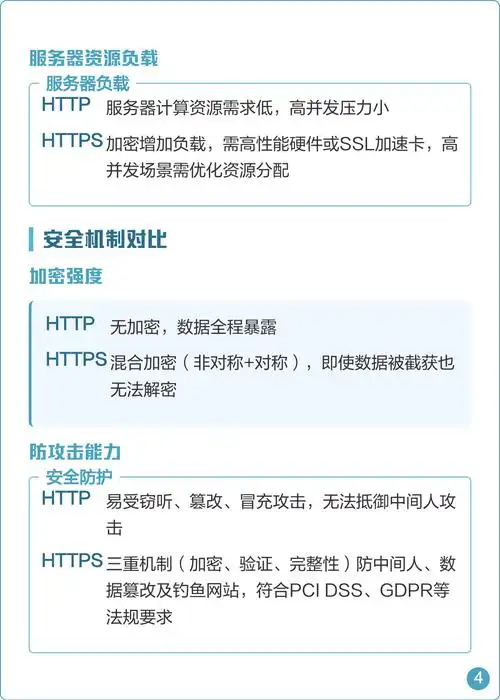
成本。成本差异主要来自证书和算力。证书有免费与付费两类,价格和有效期需要到具体 CA 的定价页确认,不要照搬别人的说法。算力上,TLS 握手消耗 CPU,并发高的入口需要关注负载;怎么量:在服务端看 CPU 使用率、连接数与握手相关指标(Nginx 可看 access log 的 $request_time,或开启 ssl_handshake_time 相关日志项,具体项名以你所用版本配置文档为准)。
运维。HTTPS 多出证书申请、续期、部署、过期告警这几件事,还有中间设备解包、旧客户端 TLS 兼容的问题。怎么量:把证书到期时间纳入监控,用 openssl x509 -enddate -noout -in cert.pem 读到期日;线上用 echo | openssl s_client -connect host:443 2>/dev/null | openssl x509 -noout -dates 核对实际下发的证书。HTTP 这边基本无此项,但要注意明文流量在日志里可能带出敏感参数。
上手。HTTP 起一个静态服务就能跑,排错看请求头和状态码即可。HTTPS 要先解决证书来源、域名匹配、SNI、反向代理转发头(如 X-Forwarded-Proto)这几步,配置错了常见表现是重定向循环或混合内容告警。怎么量:浏览器开发者工具的安全面板、curl -vI 的证书段、服务端错误日志三处对照即可。
HTTP和HTTPS:什么情况选哪一边
第一类,公网可访问且涉及账号、支付、个人信息的服务,选 HTTPS。前置条件是域名可控、能签发与部署证书;同时把 HTTP 80 端口只做跳转到 HTTPS,避免明文入口。验证方式:curl -I http://域名/ 应返回 301 或 308 指向 https。
第二类,纯内网、只做健康检查或无凭据的内部只读接口,可以先保留 HTTP。前置条件是服务只监听内网地址(如 listen 127.0.0.1:8080),且确实没有凭据或隐私数据经过;如果内网里也有多租户或不可控客户端,建议仍上 HTTPS。
第三类,内网但传输登录态或敏感数据,选 HTTPS,哪怕证书用内部 CA 自签。前置条件是客户端信任该 CA,否则会出现证书告警;验证方式是用实际客户端而非浏览器去连一次,确认信任链通过。
HTTP和HTTPS:一次能复现的对比做法
十分钟内可以在本机完成一轮对比:先起一个 HTTP 服务,再用自签证书起一个 HTTPS 服务,分别打点看握手和首字节差异。下面命令按顺序执行,替换项只有端口和路径。
# 1. 生成一张仅用于本地测试的自签证书(会提示输入信息,可一路回车)
openssl req -x509 -newkey rsa:2048 -nodes -days 1 \
  -keyout /tmp/lab.key -out /tmp/lab.crt -subj "/CN=localhost"

# 2. 起 HTTP 与 HTTPS 两个静态服务
python3 -m http.server 8080 --bind 127.0.0.1 &
python3 - <<'EOF' &
import http.server, ssl
httpd = http.server.HTTPServer(('127.0.0.1', 8443), http.server.SimpleHTTPRequestHandler)
ctx = ssl.SSLContext(ssl.PROTOCOL_TLS_SERVER)
ctx.load_cert_chain('/tmp/lab.crt', '/tmp/lab.key')
httpd.socket = ctx.wrap_socket(httpd.socket, server_side=True)
httpd.serve_forever()
EOF
sleep 1

# 3. 分别打点,重点看 time_appconnect 与 time_starttransfer
curl -o /dev/null -s -w 'http  tls=NA ttfb=%{time_starttransfer}\n' http://127.0.0.1:8080/
curl -o /dev/null -s -k -w 'https tls=%{time_appconnect} ttfb=%{time_starttransfer}\n' https://127.0.0.1:8443/

# 4. 看证书是否按预期下发
openssl s_client -connect 127.0.0.1:8443 -servername localhost </dev/null 2>/dev/null | openssl x509 -noout -subject -dates
预期输出差异有两处可以核验:HTTP 那行的 time_appconnect 无值,HTTPS 那行有值,这个值就是 TLS 握手耗时;最后一条要能打印出 subject=CN = localhost 和证书有效期。如果 HTTPS 请求报证书错误而你又去掉了 -k,说明客户端没信任这张自签证书,这正是真实部署里最容易踩的坑。
容易踩的坑:把“上了 HTTPS”等同于“服务安全”。证书域名不匹配、私钥权限过宽(如 chmod 644 的 key 文件)、服务端仍支持过旧的 TLS 版本,这几项都会让加密通道的实际保障打折扣。建议上线前固定检查三件事:curl -vI 证书链是否完整、ls -l 确认私钥权限只对运行用户可读、openssl s_client -tls1_2 之外的低版本是否已关闭(具体开关项以你所用 Web 服务器的配置文档为准)。这些都是可当场验证的动作,不依赖任何外部结论。