对象存储的「用」通常分两件事:一是在控制台或客户端里找到并打开已有文件,二是在程序里用 AccessKey、完整桶名和 Endpoint 三个参数读写对象。判断自己卡在哪一步其实很快:如果能在浏览器里打开对象 URL,却在代码里总报 403,问题多半在密钥和权限;如果连文件都找不到,先核对桶名、地域和对象前缀路径,而不是急着改代码。
先分清「查找」和「接入」。只想在手机上找到文件,登录控制台网页版或官方 App,按桶名和前缀路径浏览即可,公有读对象能直接用 URL 打开;要在业务里读写,先备好 SecretId/SecretKey、含 appid 的完整桶名、对应地域的 Endpoint,用命令行工具传一个几 KB 的测试文件跑通,再改业务代码。地域、额度、计费规则会调整,以控制台当前页面显示为准。
对象存储怎么用手机查找
「手机查找」对应的是对象存储里「定位一个已经存在的对象」这一步,不是建桶,也不是配权限。判断方式很直接:对象地址的形态通常是 https://<桶名>-<appid>.cos.<地域>.myqcloud.com/<对象键>,URL 本身就写明了桶、地域和路径,三者对不上就说明你找的是另一个桶或另一份文件。
可核对的位置有三个:一是手机浏览器登录控制台后,在「存储桶列表」按名称搜索,进桶后看「文件列表」,用前缀(目录)逐层点进去;二是控制台对象详情页的「对象地址」字段,私有桶需要在这里点生成带签名的临时链接;三是把链接丢进手机浏览器,返回 200 说明对象存在且权限允许,返回 403 AccessDenied 说明桶是私有读写、链接没带签名。用电脑侧先把地址确认好,再发到手机上打开,比在手机上盲翻快得多:
curl -I "https://examplebucket-1250000000.cos.ap-guangzhou.myqcloud.com/demo/test.txt"看返回码即可:200 表示该 URL 可访问,403 表示对象存在但需要签名,404 表示对象键(路径)写错或桶名不对。curl 能在电脑上跑通,手机浏览器打开同一链接通常也能通。
腾讯云对象存储怎么用
腾讯云 COS 这一层对应「接入」这一步:拿到接入三件套,用工具连上桶。三件套分别是密钥、桶名、地域,缺一项都会在第一次请求时报错。可核对的位置如下:
- SecretId / SecretKey:控制台右上角账号菜单 → 访问管理 → API 密钥管理,页面上有「SecretId」「SecretKey」两列,建议用子账号密钥而不是主账号密钥。
- 完整桶名:存储桶列表页的「存储桶名称」列,形如
examplebucket-1250000000,后面那串是 appid,配命令时不能省略。 - 地域与访问域名:点进桶 → 概览页「基本信息」里的「所属地域」和「访问域名」,两者必须成套使用。
- 桶权限:桶 → 权限管理 → 存储桶访问权限,确认是「私有读写」还是「公有读私有写」,这决定你上传后能不能直接用 URL 打开。
装好 coscmd 后,配置写进用户目录的 ~/.cos.conf,命令本身可以直接执行:
coscmd config -a <SecretId> -s <SecretKey> -b examplebucket-1250000000 -r ap-guangzhou
coscmd list
第二条命令能列出桶根目录下的对象,就说明接入通了。如果报 SignatureDoesNotMatch,先查 region 与桶的实际地域是否一致,而不是反复换密钥。
对象存储之前先确认这三件事
一、工具版本。coscmd 不同版本对 -r(递归)、-s(跳过)、sync 等参数的支持不完全一样,照抄网上命令容易报 unknown option。查法:pip show coscmd 看版本号,coscmd --help 看当前版本实际支持的参数列表。用 AWS CLI 的话看 aws --version。
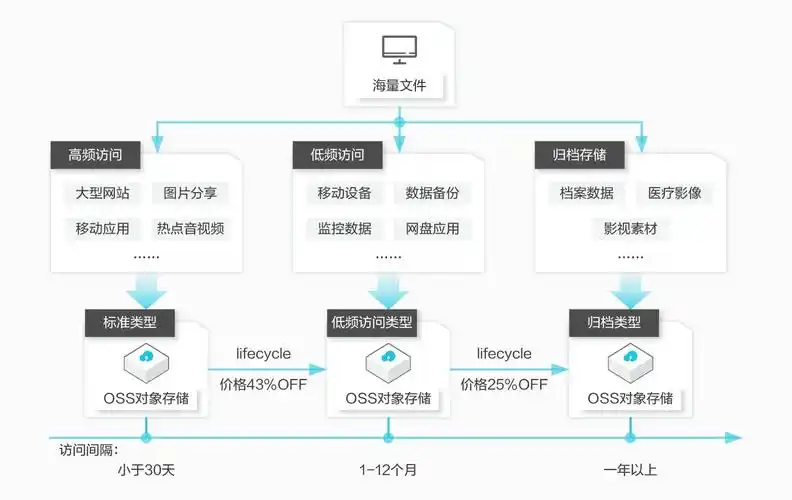
二、权限。两处都要满足:访问管理的「用户 → 策略」里,密钥所属子账号是否被授予该桶的读写权限;桶的「权限管理」页里,桶本身是否允许这类操作。只配了一边,表现为密钥正确但一直 403。
三、入口位置。桶概览页的「访问域名」和「所属地域」是否成套,桶名是否带 appid。地域填成 ap-shanghai 而桶在 ap-guangzhou,请求会被拒,这类错误提示往往含糊,所以先把这两项从页面复制出来再填命令,不要凭记忆写。
对象存储:最短可用路径
- 装工具:
pip install coscmd。做完执行coscmd --version能看到版本号。 - 写配置:
coscmd config -a <SecretId> -s <SecretKey> -b examplebucket-1250000000 -r ap-guangzhou。做完后~/.cos.conf里能看到这四项。 - 传测试文件:先在本地建一个几 KB 的文本,执行
coscmd upload ./test.txt /demo/test.txt。做完终端应打印上传成功,控制台文件列表的 demo 目录下出现 test.txt。 - 回读确认:
coscmd list /demo/,结果里应出现 test.txt 及其大小。这一步确认的是「写得进也读得出」,不只是上传请求成功。 - 拿到访问链接:桶是公有读时可直接拼 URL 用浏览器打开;私有桶在控制台对象详情点「获取对象地址」生成临时签名链接。工具若支持
coscmd signurl,以coscmd --help是否列出该子命令为准。
对象存储:一个真实场景的完整做法
场景:一个商品展示页要放约 2 万张图片,单张 200KB~2MB,格式为 jpg/png,本地目录 ./images 下按日期分子目录;页面通过带签名的链接展示,不对外公开桶。
配置项的取值来源分别是:桶名取存储桶列表页「存储桶名称」列的值;地域和访问域名取桶概览页「基本信息」;密钥取访问管理 → API 密钥管理页;桶权限取桶 → 权限管理 → 存储桶访问权限,这里选「私有读写」,展示时再由服务端签发临时链接;如果页面走浏览器直传,还需要在桶 → 安全管理 → 跨域访问 CORS 设置里登记来源域名,否则前端上传会被浏览器拦下。
上传用递归方式保持本地目录结构:
coscmd config -a <SecretId> -s <SecretKey> -b examplebucket-1250000000 -r ap-guangzhou
coscmd upload -r ./images/ /product/2025/
-r 表示递归,具体可用参数以 coscmd --help 当前输出为准。跑完执行 coscmd list -r /product/2025/ | head -20 抽查前缀是否正确,再随机挑一个对象键拼成 URL,在控制台生成签名后用浏览器打开,确认图片能正常显示。
最容易踩的坑是把 SecretKey 写进前端页面或小程序的 JS 里,或者图省事把桶权限改成公有读私有写。密钥放在前端等于公开,桶设为公有读则意味着任何人可以按前缀遍历你的对象列表。稳妥做法是密钥只留在服务端,前端拿服务端签发的短时效链接,同时给桶配上防盗链和访问日志,便于事后核对哪条链接被外部站点引用过。上传前也建议先拿一两个文件试跑,确认地域、前缀、权限都对,再批量推整目录。