搜「HTTP和HTTPS的区别简单说」的人,通常不是要读一遍 TLS 握手原理,而是想立刻判断:手里的服务要不要上 HTTPS、上了以后性能会不会变差、证书怎么维护、出问题从哪查。最省事的判断口径是——HTTP 是明文传输的应用层协议,HTTPS 是 HTTP 跑在 TLS 之上;也就是说 HTTPS 不是一个新协议,而是 HTTP 加了一层加密与身份校验。凡是涉及登录态、表单提交、支付、Cookie 携带敏感信息、浏览器地址栏要求安全上下文的场景,默认选 HTTPS;只在完全受控的内网回环、本机调试、抓包排障等临时场景里,才保留 HTTP。
判断顺序建议这样走:先看链路上有没有敏感数据和浏览器安全上下文要求,有就上 HTTPS;再看证书来源和续期方式能不能落到自动化,落不了就先别铺开;然后按性能、成本、运维、上手四个口径分别量,不要混在一起拍脑袋。验证方式是用 curl 看协议版本、证书链和响应头,用 devtools 或抓包工具确认页面所有子资源都走了 HTTPS。风险边界是:换了 HTTPS 不等于站点安全,混合内容、弱套件、证书过期照样会出问题。
HTTP和HTTPS:各自站在什么位置
HTTP 的定位是「只管传输语义、不管传输安全」。它定义了方法、状态码、头字段和缓存语义,跑在 TCP(HTTP/2、HTTP/3 场景下是 TCP 或 QUIC)之上,内容是裸奔的:链路上任何一跳都能看到请求路径和请求体。它的优势是简单、零证书成本、本机调接口快,适合回环地址、容器内部通信、内网短链调试这些不需要防中间人的位置。
HTTPS 的定位是「在 HTTP 语义外面套一层 TLS」,提供加密、完整性校验和对端身份认证三件事。它擅长的是任何跨不可信网络的场景,尤其是浏览器访问——现代浏览器把大量能力(如地理位置、剪贴板、Service Worker、部分新 API)限制在安全上下文里,HTTP 页面拿不到。可以核对的判断口径有两个:一是用 curl -I https://你的域名 看是否返回 200 且无证书告警,加 -v 能看到 TLS 版本和证书链;二是浏览器开发者工具的 Security 面板,会明确标出连接是否安全、证书颁发者、是否含混合内容。这两个位置都是本地可复现的,不依赖任何外部说法。
HTTP和HTTPS:性能、成本、运维、上手四个口径分开比
性能口径。HTTPS 多了 TLS 握手,首次连接会比 HTTP 多一到两个往返,但配合 TLS 1.3 和会话复用,后续连接的额外开销通常很小。怎么量:用 curl -o /dev/null -s -w '%{time_connect} %{time_appconnect} %{time_total}\n' https://你的域名,其中 time_appconnect 是 TLS 握手完成时间,与 time_connect 的差值就是握手成本;同一命令把 URL 换成 http 再跑一次做对照。注意这条命令只反映单次连接,要判断稳态开销需要多跑几次看波动。
成本口径。HTTP 没有证书支出;HTTPS 需要证书,免费证书和付费证书都有,差别主要在有效期、域名覆盖方式和保障条款。怎么核对:以你实际选用的证书签发机构官网的定价页和有效期说明为准,这类信息会变,不要凭记忆。另外要算上续期和监控的隐性人力成本。
运维口径。HTTP 排障简单,抓包直接看明文;HTTPS 排障需要私钥配合解密,或者退一步只看握手和证书。怎么量:用 openssl s_client -connect 你的域名:443 -servername 你的域名 看证书链、有效期和协商出的协议版本,用 openssl x509 -in cert.pem -noout -dates 看起止时间。建议把证书到期时间接进监控告警,这是 HTTPS 最常见的线上事故来源。
上手口径。HTTP 起个服务就能用;HTTPS 需要签发或申请证书、配置服务端证书路径、确认中间证书齐全、处理 HTTP 到 HTTPS 的跳转。怎么核对:配置完成后用 curl -I http://你的域名 确认返回 301 或 308 跳转到 https,再用 curl -I https://你的域名 确认 200。跳转链不要超过一层,否则会拖慢首屏。
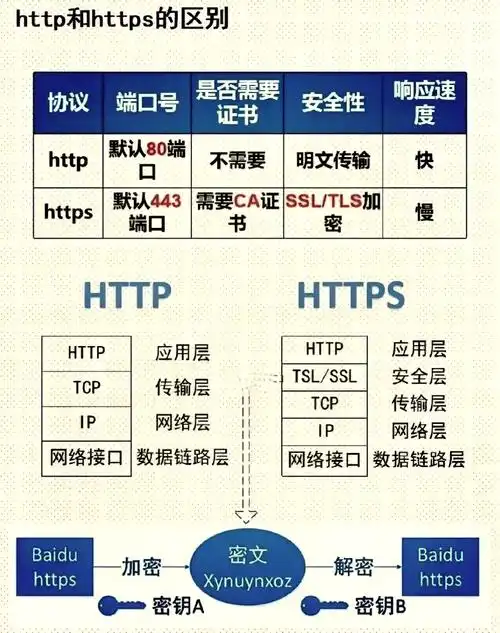
HTTP和HTTPS:什么情况选哪一边
面向公网、有用户登录或表单提交的站点,选 HTTPS,前置条件是证书能自动续期且监控到位;如果续期还是手工操作,先把续期自动化做完再整体切换,否则会在证书过期那天集中出故障。
纯内网服务间调用,如果网络域本身受控、且不承载敏感凭据,可以先保留 HTTP 以降低运维面;但只要这条链路跨了办公网、跨了不同安全域,或者传输内容含令牌、个人信息,就应当改成 HTTPS。判断依据是链路经过哪些设备,而不是服务部署在哪台机器上。
本机开发、容器内部回环、临时抓包复现,用 HTTP 更省事;验证完就撤掉,不要把它当成长期的对外入口。前置条件是这些地址不对外暴露。
HTTP和HTTPS:一次能复现的对比做法
十分钟内可以在一台机器上跑完。先准备一个本地 HTTP 服务和一个带自签证书的 HTTPS 服务,再分别用 curl 量握手与总耗时,最后对比响应头差异。下面这段可以直接复制执行,把域名换成你自己的即可:
# 1) 生成一张自签证书,仅用于本地对比
openssl req -x509 -newkey rsa:2048 -nodes -days 7 \
  -keyout key.pem -out cert.pem -subj "/CN=localhost"

# 2) 起两个本地服务:8000 走 HTTP,8443 走 HTTPS
python3 -m http.server 8000 &
python3 -c "
import http.server, ssl
s = http.server.HTTPServer(('127.0.0.1', 8443), http.server.SimpleHTTPRequestHandler)
ctx = ssl.SSLContext(ssl.PROTOCOL_TLS_SERVER)
ctx.load_cert_chain('cert.pem', 'key.pem')
s.socket = ctx.wrap_socket(s.socket, server_side=True)
s.serve_forever()
" &

# 3) 分别量一次请求的建连、握手、总耗时
curl -o /dev/null -s -w 'http  connect=%{time_connect} total=%{time_total}\n' http://127.0.0.1:8000/
curl -o /dev/null -s -k -w 'https connect=%{time_connect} appconnect=%{time_appconnect} total=%{time_total}\n' https://127.0.0.1:8443/

# 4) 看协议版本与证书链
openssl s_client -connect 127.0.0.1:8443 -servername localhost </dev/null 2>/dev/null | grep -E 'Protocol|Cipher|Verify'
预期输出的差异在两点:HTTPS 那行会多出 appconnect 字段,它的值就是 TLS 握手耗时,time_total 因此通常略高于 HTTP;openssl s_client 会打印协商出的协议版本和加密套件,自签证书会显示校验失败,这是预期行为,本地对比加 -k 跳过校验即可,对外环境不要这么用。容易踩的坑是:拿自签证书的耗时去推断线上表现,或者只跑一次就下结论。实际差异受网络距离、TLS 版本、会话复用影响,建议同一台机器上重复几次,看的是波动范围而不是单次数值。