如果“被注入”指的是数据库里出现了不该有的内容,那要先分清两件事:数据被改了,和入口仍然在被人利用。前者要清理,后者要堵住;只清理数据,过一阵通常又会被写回来。安全判断上,被注入意味着攻击者至少能操作应用账号有权限的那些表,建议先按“已经失守”处置,再逐层缩小范围确认,别一上来就重写代码。
遇到注入,先做三件事:掐掉可疑的写入口(收窄数据库账号权限或临时下线可疑上传、评论),给当前站点文件和数据库做一份快照留档,再翻访问日志确认还有没有持续的注入请求。这套动作适合已经看到异常内容或报错页的站点。若你只是在手机上收到“网站被注入、点击处理”的短信或弹窗,先按钓鱼处理,别在手机上装任何东西或输入账号。
网站数据库被注入怎么办啊苹果手机
这串词在排查流程里对应的是“确认现象是不是只出现在某一台终端上”,它属于判断环节,不是修复动作。iPhone 上的 Safari 只是显示层,注入发生在服务端,所以看到页面乱码、弹窗、跳转时,要先排除是这台设备的问题,还是站点返回的内容本身就有问题。
- 可核对位置一:iPhone 的“设置 → Safari 浏览器 → 高级 → 网页检查器”打开后,用数据线连 Mac,在 Mac Safari 的“开发”菜单里选中这台手机上的页面,直接看返回的 HTML 源码里有没有多出来的 script、iframe、onerror 属性。
- 可核对位置二:在电脑上执行
curl -sI https://你的域名/看状态码和响应头,再和手机访问同一地址的结果对比。两端都异常说明是服务端问题,只有手机异常则更可能是本地缓存或网络侧插页。 - 可核对位置三:看地址栏是否被追加了你没点过的参数(例如
?id=),或者被重定向到陌生域名。 - 可核对位置四:如果错误页直接显示
SQL syntax、mysqli、PDOException这类字样,说明报错信息外泄,问题在服务端,跟手机型号无关。
顺带提醒:正规的处置流程不需要你在手机上安装描述文件、装 App 或转账,凡是引导做这些动作的“注入警告”,基本可以按诈骗对待。
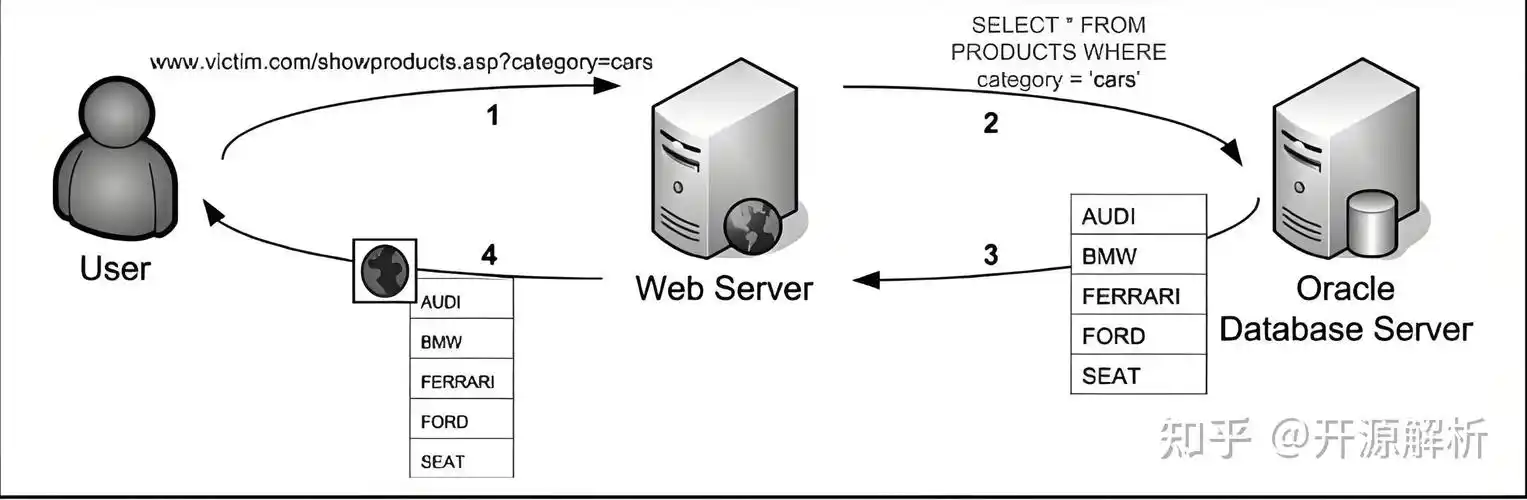
网站数据库被注入先定位在哪一层
先定位再动手,能避免改错地方、反复返工。按请求流向分四层,每层都有能直接看到的位置和判断依据。
- 终端层:换一台设备、换一个网络访问同一 URL,是否复现。不复现就不是数据库问题。
- Web 服务与反向代理层:
/var/log/nginx/access.log或/var/log/httpd/access_log。判断依据是日志里有没有带union select、information_schema、单引号包裹之类的请求,以及这些请求返回的是不是 200。 - 应用代码层:在项目目录里找拼接 SQL 的位置,例如
grep -rn --include=*.php "query(" .。判断依据是请求参数有没有经过绑定就被直接拼进 SQL 字符串。 - 数据库层:登录后执行
SHOW GRANTS;和SELECT user,host FROM mysql.user;。判断依据是应用账号有没有 FILE、DROP 或跨库权限,这决定一旦被注入最坏能坏到什么程度。
网站数据库被注入:先看这四个位置
按日志、命令输出、配置项、面板字段的顺序看下来,多数情况十几分钟就能对上号。命令里的路径要按你机器上的实际部署确认,nginx 的日志位置可以用 nginx -V 输出和 nginx.conf 里的 access_log 核对。
- 访问日志:位置见下面的命令,重点找带注入特征的请求和它们的返回码。
- 命令输出:数据库版本与账号权限,决定影响面大小,也决定后续收缩权限怎么做。
- 配置项:站点配置文件里的上传目录执行权限、
open_basedir、数据库连接账号,确认应用用的是不是高权限账号。 - 面板字段:主机面板或数据库面板里的“数据库用户权限”“登录日志”“文件修改时间”,用来看有没有陌生账号、陌生 IP 成功登录、近期被改动的文件。
# 1) 确认日志位置(以 nginx -V 输出和 nginx.conf 中的 access_log 为准)
nginx -V 2>&1 | tr ' ' '\n' | grep -E 'log|conf'
ls -l /var/log/nginx/access.log

# 2) 筛注入特征,看最近是否仍在被请求
grep -aiE "union[[:space:]]+select|information_schema|extractvalue|updatexml|into[[:space:]]+outfile|sleep\(|benchmark\(" /var/log/nginx/access.log | tail -n 50

# 3) 只读确认版本与当前连接账号的权限
mysql -u 应用账号 -p -e "SELECT VERSION(); SHOW GRANTS;"
-- 表名、字段名按自己的库替换后再执行,先只读确认残留
SELECT id, updated_at FROM article
WHERE content LIKE '%<script%'
OR content LIKE '%<iframe%'
OR content LIKE '%onerror=%'
ORDER BY updated_at DESC
LIMIT 50;网站数据库被注入:按可能性从高到低排除
- 代码里拼接 SQL(最常见)。确认动作:
grep -rn --include=*.php -E "\$_(GET|POST|REQUEST)" .,看这些变量有没有直接进入 SQL 字符串。处理后端改为参数绑定,例如 PDO 的prepare加占位符,并对id这类参数做整型转换。 - 后台或插件口令弱、版本旧。确认动作:在访问日志里看是否有集中 POST 到
/admin、/api/login的记录,并核对面板登录日志里有没有陌生 IP 成功登录。处理后改口令、下线不用的插件和主题。 - 上传、评论等写入口校验不足。确认动作:
find 站点根目录 -mtime -7 -type f -name "*.php",看是否出现陌生文件名或近期被改动的文件。处理后先备份留证,再下线入口、移除文件。 - 数据库账号权限过大。确认动作:
SHOW GRANTS;里若出现FILE、ALL PRIVILEGES或可跨库访问,说明最坏影响面大。处理后把应用账号收敛到单库的 SELECT、INSERT、UPDATE、DELETE。 - 备份或模板里已经带恶意代码。确认动作:从备份恢复前先扫一遍备份文件里的 script、iframe。处理方式是先清理再恢复,否则恢复即复发。
容易踩的坑:只把数据库里被写进去的那几条记录删掉,或者在面板上加一条拦截规则,就当处理完了。入口没修,攻击者会继续写;而且删除动作本身会覆盖掉取证线索,建议先把相关数据行和对应时间段的日志片段导出一份留档,再动手清理。
网站数据库被注入:改完怎么确认真的解决了
不要只看页面“显示正常了”,要从请求和权限两侧验证。
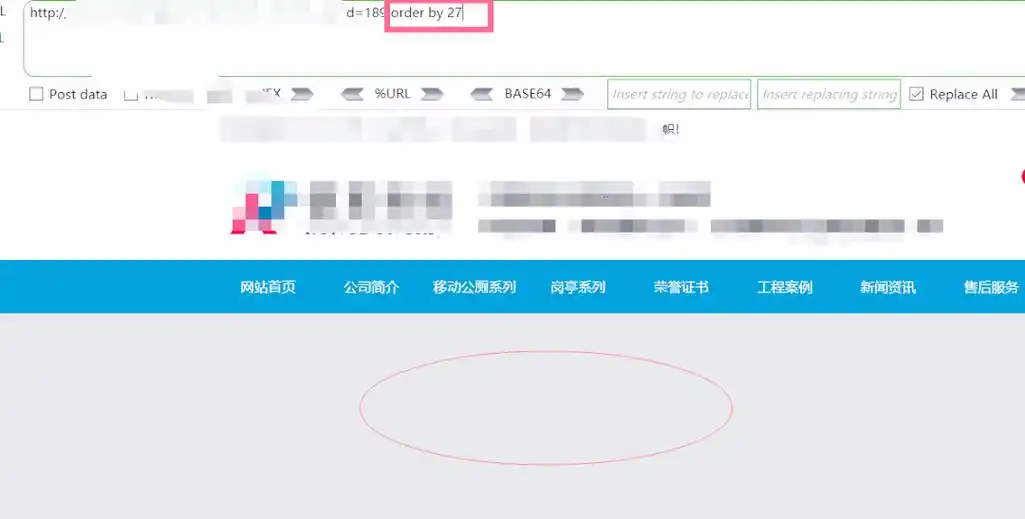
- 用可疑参数打一次:
curl -s -o /dev/null -w "%{http_code}\n" "https://你的域名/文章页?id=1 and 1=1",期望得到 400、403 或被规范化后的正常页面,而不是 200 且带 SQL 报错。 - 回看日志:
grep -aiE "union[[:space:]]+select|information_schema" /var/log/nginx/access.log | tail -n 20,确认新的可疑请求处于被拒绝状态。 - 页面侧:打开首页、列表页、详情页各一次,查看源码里是否还有陌生 script 或 iframe;后台管理员列表里是否还有陌生账号。
- 数据库侧:重复执行前面那条 LIKE 查询,结果应为 0 行;
SHOW GRANTS;的输出已收窄到必要权限。
观察期建议覆盖一个完整的业务周期,从夜间到白天流量都走一遍,同时把日志留存下来比对;不存在通用的“多少小时就安全”的说法,取决于站点流量大小和那个被利用的入口是否真的关掉了。
回滚办法要在动手前就准备好:文件侧先 cp -a 站点目录 站点目录.bak-$(date +%F),或用 git 提交当前状态;数据库侧先 mysqldump 导出单库;nginx 配置改前复制为 站点.conf.bak 并执行 nginx -t 验证语法。需要回滚时,还原对应文件、执行 mysql 库名 < 备份.sql、把 .bak 覆盖回配置后 nginx -s reload,然后重新跑一遍上面的验证步骤,确认回滚没有把入口又放开。