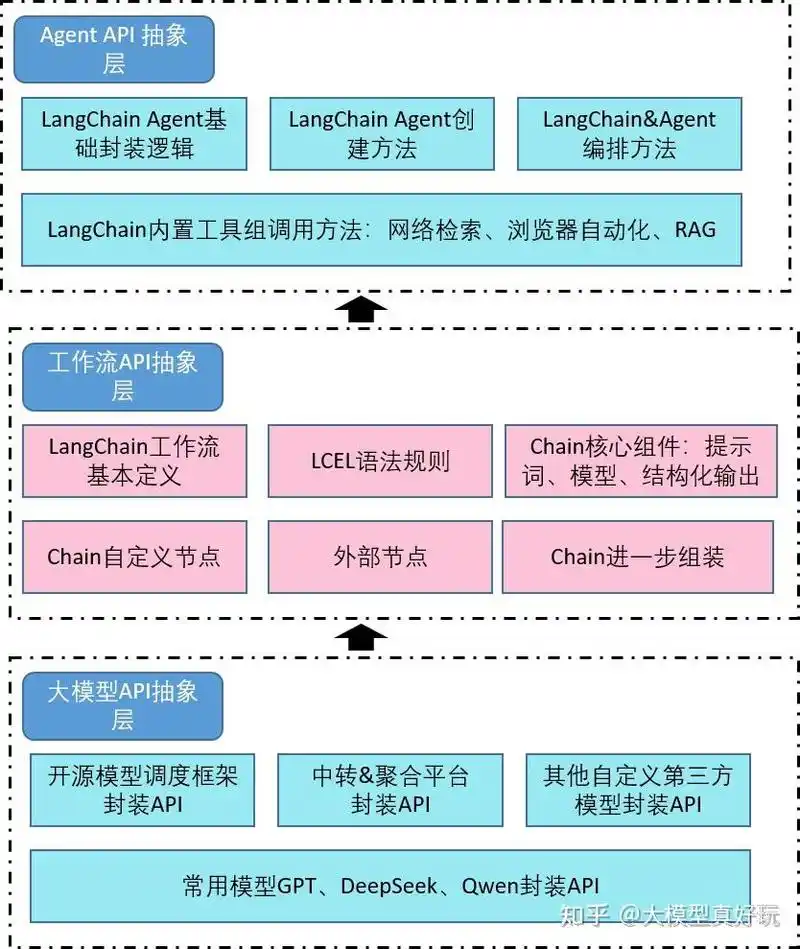
在 LangChain 里,链式调用和 Agent 的核心差别不在“有没有调用大模型”,而在控制流由谁掌握。链式调用(Runnable 串联、LCEL 管道)把步骤和顺序写在代码里,模型只负责每一步的输入输出;Agent 把“下一步做什么、调用哪个工具、要不要再试一次”交给模型,由它在一个循环里自行决定。因此判断这件事,可以先用一句话检验:这条任务的执行路径,你在写代码时能不能穷举出来。能穷举,链式调用通常更合适;不能,才轮到 Agent。
如果任务步骤固定、每步输入输出清晰、失败要能定位到具体环节,优先用链式调用,代价是分支要自己写;如果任务需要模型根据中间结果决定下一个动作、选择工具、判断是否重试,才需要 Agent,代价是不确定性和调试难度上升。可以先按“路径能否预先枚举”做初判,再看运行日志里实际发生的工具调用顺序来验证选型;两者也能组合,把 Agent 收在一个链式管道的某个节点里,而不是整条链路都交给模型决策。
先确认当前场景和目标
动手之前,先把自己的任务摊开,确认下面几项信息,它们直接决定选哪种写法:
- 步骤是否固定:从输入到输出要经过几步,每一步的输入是否来自上一步的输出,有没有哪一步是“看情况”才执行的。
- 分支来源:分支是由业务规则决定的(比如按类型走不同提示词),还是必须由模型读完内容后自己判断。
- 工具数量与副作用:要调多少个外部工具,是否有写操作、下单、发消息这类不可逆动作。
- 可容忍的不确定性:同一输入跑两次结果不一样,业务上能不能接受;出问题时是否必须能指出是哪一步错了。
- 调用成本与延迟:Agent 往往会多轮调用模型,允许多少轮、超时设多久,需要事先有个上限。
一个常见的判断口径是:分支完全能用代码里的条件语句表达,就用链式调用;分支依赖自然语言理解和工具返回内容的语义,才考虑 Agent。如果只是“步骤多”,那不是选 Agent 的理由。
按这个顺序处理
建议按下面顺序推进,每一步都有明确的产出,避免一上来就写 Agent 循环:
- 列出步骤清单:把任务拆成“取输入 → 处理 → 校验 → 输出”,标出哪些步骤依赖上一步的具体结果。
- 标出决策点:逐个检查步骤,问“这一步走哪条路,是否需要模型理解内容后才能确定”。没有被标出来的决策点,就不要交给模型。
- 先用链式调用覆盖:路径固定的部分用 Runnable 串起来,中间需要分支的地方用路由逻辑(按规则或按一次分类调用)处理,这仍然属于链式编排。
- 只在决策点引入 Agent:如果确实存在“模型要自己选工具、自己决定循环次数”的环节,把 Agent 限制在这一段,前后仍用固定链路衔接。
- 给 Agent 加约束:限定工具清单、最大循环轮数、单次超时,并要求工具错误以结构化信息回传给模型,而不是直接抛异常中断。
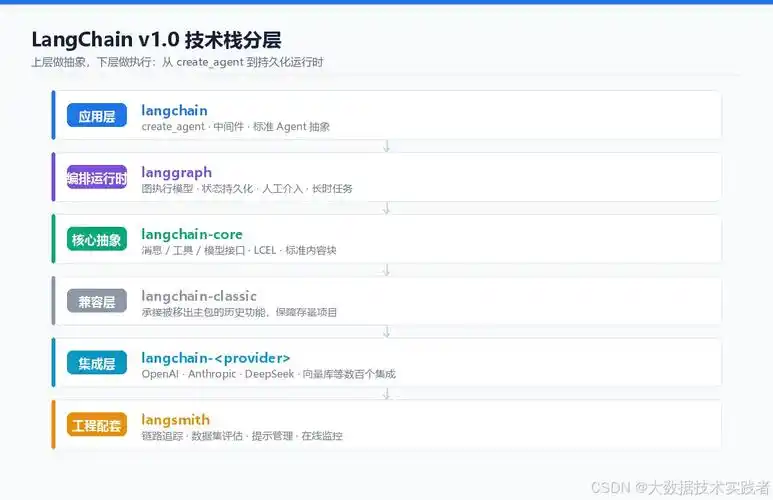
下面是一个链式编排的通用骨架,仅示意结构,具体类名和参数需按所装版本确认:
# 示意:固定路径用管道串联,分支用条件选择
prompt = 构建提示词模板(输入字段=["question", "context"])
model = 初始化对话模型(temperature=0)

chain = prompt | model | 输出解析器()

# 需要分支时,在管道外做一次判断,而不是交给模型自由决策
def route(question):
    if 属于查询类(question):
        return 查询链
    return 生成链

result = route(question).invoke({"question": question, "context": ctx})
校验输出(result)   # 结构、字段、取值范围
如果最终确实要用 Agent,至少把“最大轮数”和“允许调用的工具集合”显式写出来,并在每轮记录用了哪个工具、参数是什么、返回什么,这些日志是后续判断选型是否合适的主要依据。
改完后怎么验证
验证不看单次跑通,而是看行为特征是否符合预期:
- 重复运行:用同一输入跑多次,链式调用应得到基本一致的步骤序列;Agent 的工具序列可能不同,但应落在你允许的工具集合和轮数上限内。
- 日志定位:故意让中间某一步的输入非法,看报错能否指到具体步骤。链式调用通常能直接定位到段,Agent 则需要靠每轮记录还原决策过程。
- 边界输入:空输入、工具返回空结果、工具超时三种情况各跑一次,确认走的是回退分支而不是死循环或静默返回。
- 输出结构校验:解析层是否对字段缺失、类型错误做了拦截,而不是把模型自由文本直接传给下游。
预期信号是:链式链路的步骤数稳定,异常集中在可预期的位置;Agent 的调用轮数有上限且不频繁触顶。如果日志显示 Agent 几乎每次都按同一顺序调同样几个工具,说明这段决策其实是固定的,可以退回链式调用,收益是可预期性和可调试性,而不是速度上的数字。
容易忽略的边界
- 版本差异:LangChain 各版本在 Runnable 组合、Agent 构造方式和工具定义上有变化,旧教程里的写法未必能直接运行,需要按当前安装版本确认接口,再用最小样例跑通。
- 循环失控:没有轮数上限的 Agent 在工具反复失败时可能持续调用,必须设上限并定义达到上限后的返回内容。
- 工具权限:把写操作交给 Agent 自由选择风险较高,建议这类工具只读化、加确认环节,或从 Agent 的工具清单里移除。
- 提示词与输入污染:工具返回内容和用户输入都会进入模型上下文,可能诱导其偏离原定流程,需要对工具输出做长度和格式裁剪。
- 回退建议:Agent 行为不稳定时,先收敛工具数量、明确每一步的输出格式,而不是直接加大模型;若任务路径本身固定,直接改回链式调用通常更省事。
- 不适用情形:纯规则可判、对可复现性要求高、没有外部工具可调的任务,不需要 Agent;链式调用加上条件分支即可覆盖。